
命令行工具或桌面应用点”用浏览器登录”,浏览器里明明登录成功了,应用却一直转圈,最后报”授权失败”或”无法完成登录”。多数时候不是账号有问题,而是 OAuth 的本地回调没有送到应用手里,代理IP 的接管范围经常是这里的主因。
OAuth 本地回调是怎么工作的
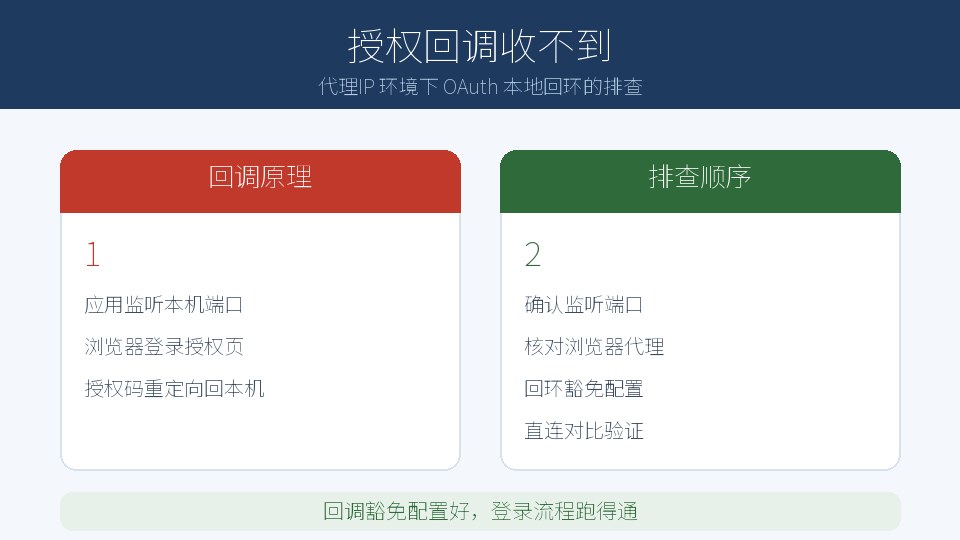
OAuth 的”浏览器登录”流程里,应用会先在 127.0.0.1 上起一个临时监听的随机端口(比如 127.0.0.1:54321),把回调地址写进授权请求。你在浏览器里完成登录后,授权服务器把授权码重定向到这个本地地址,应用从本地端口收到授权码,再拿它换令牌。整个流程的关键是:浏览器登录走的路径和回调完全不同,登录走的是公网,回调走的却是本机回环。
代理IP 环境下为什么回调收不到
第一类原因:代理软件把 127.0.0.1 也当成要走代理的流量接管了,授权服务器重定向回来的请求被代理截走,永远到不了应用的监听端口。第二类原因:浏览器走代理IP 打开授权页没问题,但回调的本地地址被代理规则拦下,浏览器直接报错。第三类原因:回调端口被另一个程序占着,应用监听起不来。第四类原因:安全软件把”本机端口被浏览器访问”当成可疑行为拦掉。前两类都和代理IP 配置直接相关。
- 确认应用监听端口: 看应用报错或日志里的回调地址,确认它监听的是哪个 127.0.0.1 端口,端口有没有真正起来。
- 核对浏览器登录走的代理: 确认授权页确实是通过代理IP 打开的,登录过程本身正常,问题出在登录完成之后。
- 给代理软件配置回环豁免: 在代理IP 客户端里把 127.0.0.1 和 localhost 加入直连列表,让本地回环流量不经过代理。
- 直连对比验证: 暂时关闭代理IP 再走一次登录流程,如果直连能成功,基本可以锁定是代理接管了回环流量。
怎么配置更稳
多数代理IP 客户端都有”局域网/本机地址直连”的开关,把 127.0.0.1、localhost 加进去就能解决大部分回调收不到的问题。应用侧如果提供”使用系统代理”的选项,登录流程里可以临时关掉;部分工具还支持手动指定回调端口,遇到端口被占就换一个。确认环境后,把回环豁免和登录流程一起固化到配置里,避免每次重装都踩一遍。
还有一类隐蔽情况:浏览器本身开着代理IP,但应用的授权页是在另一个进程里拉起的,两者走的代理配置不一样,回调地址和登录页的出口对不上,也会出现”登录成功但回调失败”。
落到做法上:代理IP 环境下的 OAuth 登录,关键是把”公网走代理、回环走本地”这两条路分清楚——授权页的登录流量走代理IP 没问题,回调的本地端口必须豁免。配置好回环豁免,命令行工具和桌面应用的登录流程才能一次跑通。