
访问 HTTPS 站点突然报证书过期、登录业务平台提示”会话时间戳异常”、签名的 API 请求一律失败——把代理IP 一关,错误全消。这是代理IP 环境下系统时间悄悄走偏的典型表现,时间错位不是代理直接造成的,但代理接管了出口流量后,NTP 同步没走代理链路。
NTP 是什么、为什么要先讲它
NTP(Network Time Protocol)是操作系统用来校准本地时钟的网络协议,默认走 UDP 123 端口直接和时间源通信,本质上是”系统每隔一段时间去问一次’现在几点’”。正常情况下 NTP 默默在后台跑,几年都不用管,但代理IP 环境把 NTP 推到了容易被忽略的位置——UDP 流量和代理客户端主流量的 HTTP/HTTPS 不在一个通道里,代理规则往往不覆盖它。
系统时间一旦走偏,对代理IP 链路的影响是连锁的:TLS 证书验证会判断”证书是否在有效期内”,本地时间比真实时间慢了几分钟,刚签的证书都会被判过期;带时间戳的登录态、签名请求同样会因为时间差失败——这些错误的共同特征是直连不报错走代理IP 必报错,几乎可以锁定到时间这一层。
代理IP 环境下 NTP 为什么失效
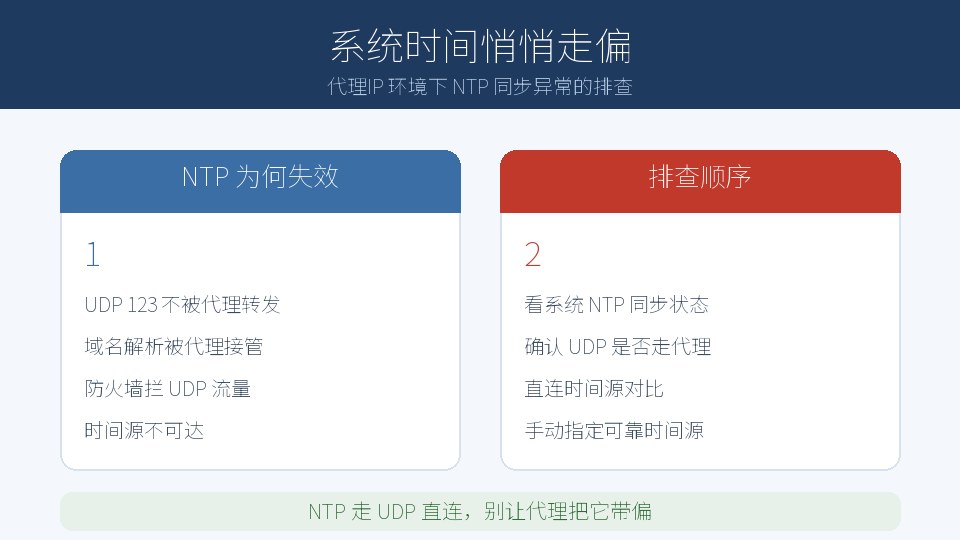
UDP 流量不经过代理客户端——绝大多数代理客户端只接管 TCP 流量做转发,UDP 123 直连走系统默认路由,时间同步和代理IP 出口是两条路。代理接管了 DNS 解析,时间源域名被代理转发或拦下解析结果都会让 NTP 客户端拿不到正确的服务器 IP。防火墙策略如果按代理规则设计,UDP 出站可能被默认拦下,本机连不上时间源系统时间就只能自顾自漂移。时间源本身不可达——某些公共 NTP 域名在代理出口地区不可达,连接挂起到超时,时间依然没校准。
- 第一步看 NTP 同步状态。Linux 用 timedatectl 或 ntpq -p 看上次同步时间,Windows 在”日期和时间”设置里看”同步频率”和”上次同步成功”,超过 24 小时没成功同步就是问题信号。
- 第二步确认 UDP 是否走代理。系统代理设置只对 HTTP/HTTPS 有效,UDP 123 不读代理规则;NTP 流量始终是直连,代理IP 链路上没有这一段,确认这一点后就知道时间同步与代理IP 出口完全脱钩。
- 第三步直连对比验证。停掉代理IP 客户端直接拨号,time.windows.com 或 pool.ntp.org 同步一次;同步成功就证实 NTP 本来没问题,回到代理IP 环境下走时间源被哪一层拦了;停代理也失败,先查本机网络和防火墙规则。
- 第四步手动指定可靠时间源。NTP 客户端配置里写多个备用时间源(至少 3 个),加 NTP 池域名 pool.ntp.org 指向多个 IP,避开单一时间源被代理出口地区拦下的情况;必要时把时间源 IP 写进 hosts 跳过 DNS 解析环节。
与时间相关的常见连锁反应
TLS 证书验证——本地时间偏慢几分钟,新签的证书会被浏览器判”不在有效期内”;偏快几分钟,证书还没到生效时间。登录态异常——很多业务系统用时间戳做会话令牌,本地时间偏 30 秒就可能让令牌被判”已过期”。签名 API 失败——OAuth 的 timestamp 校验、AWS 签名 v4 都依赖准确时间,本地时间错 5 分钟所有签名请求都会被拒。自动化任务错峰——cron 计划任务按本地时间跑,时间错位让定时任务在错误的时段触发,调度完全乱套。
排查的关键是先确认 NTP 同步有没有成功,再谈代理IP 链路上其他层的问题——只看到时间错位不去追根因,每一次问题都会重复出现一次。
NTP 走 UDP 直连、UDP 不被代理接管——代理IP 环境下系统时间漂移的高频原因不是代理本身,而是 NTP 流量和代理流量在两条互不相通的路里。弄清楚 NTP 直连这个前提,时间问题的排查就能少走一半弯路。