
不少人以为扫码登录只跟账号有关,换个浏览器、清个缓存就能解决。其实代理IP出口变没变,对这一步的影响比想象中大——二维码在生成的那一刻,就把发起请求时的出口信息一起封进去了,扫码只是确认动作,真正决定要不要额外验证的,是生成二维码和确认扫码这两步之间的信息是否一致。理解这一点,很多莫名其妙的异地提醒就有了答案。
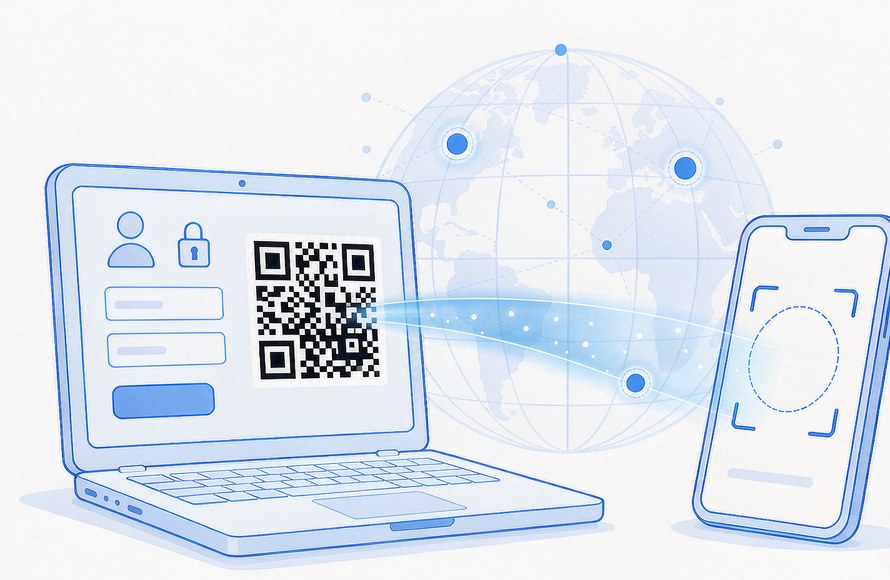
二维码会话:页面上的二维码不是一张图片那么简单,它对应服务端生成的一次临时会话。生成时服务端会记录这次请求来自哪个地区、什么时间、用什么环境,这些信息跟着会话编号一起存下来,后面每一步校验都要比对。
扫码确认:手机扫的是这个会话编号,扫码后手机端向服务端确认”是我本人在扫”。这一步携带的是手机的网络环境信息,与生成时的环境是两回事——一个走电脑的出口,一个走手机的网络。
设备与地区校验:服务端拿到两份信息后做比对。如果生成时电脑显示在一个地区,扫码后确认动作来自另一个地区,且两者距离与时间差对不上,就可能触发额外验证。这不是判断谁在违规,只是常规的安全策略。
代理IP 在这件事上能做什么、不能做什么
能做的是让生成二维码那一步的出口稳定下来。如果电脑端的代理IP出口在一次登录过程中来回变,服务端记录的信息就会自相矛盾,验证概率自然上升。把出口固定住,前后一致,多数提示就不会出现。
不能做的是替你改变服务本身的安全策略。额外的身份验证是平台对账号的保护措施,正确做法是配合完成验证。代理IP 在这里的价值是让访问路径稳定可预期,减少因路径抖动带来的误判,平台的安全策略依然要正常遵守。
- 登录前先定出口:打开登录页面之前就选好代理IP出口地区,生成二维码之后不要再切换。
- 扫码保持同一网络:手机尽量用常用的网络环境扫码,避免在两者差异过大时触发校验。
- 触发验证就正常走完:收到验证要求时按提示完成,完成后通常一段时间内不再重复要求。
还有一类情况容易被忽略:电脑端系统时间与实际时间差得太多,会让服务端在校验时效性时判断异常,看起来像是地区问题,实际是时钟问题。遇到反复提示时顺手对一下时间,有时就是这么简单。
把这三件事理顺,代理IP 在扫码登录这类场景里的定位也就清楚了——它负责让路径稳定、让前后两次校验对得上,属于把环境整理干净的那部分工作;而账号该做的验证,一步都不会少,也不应该少。
把出口地区、设备环境、时间这三件事保持一致,扫码登录大多一次就过;代理IP 在这里的作用,是让这条路径稳定下来,而不是让本来需要确认的流程变得不需要确认。